不正アクセス対策の死角は「PC日常点検」――「情シス任せ」から「全員参加」へ変えるアプローチ
セキュリティ対策は導入しているのに、なぜインシデントはなくならないのでしょうか。見落とされがちなPCの日常点検に焦点を当て、組織全体でリスクを低減する運用のポイントを紹介します。


企業や組織において、不正アクセスやランサムウェアによる個人情報漏えい被害が相次いでいます。攻撃の手口は巧妙化していますが、その侵入経路をたどると、既知の脆弱性が放置された機器やソフトウェアも少なくありません。多くの組織では、EPP※1やEDR※2、IT資産管理ツールを導入していますが、OSやアプリケーションの更新漏れ、設定の不備といった「日常的な端末管理のほころび」が残っていれば、そこが攻撃の起点になり得ます。
いま求められるのは、対策製品をただ増やすことではなく、導入済みの対策が機能し続けているかを確かめ、是正まで回し続けることです。本稿では、その運用を「情シス任せ」から「全員参加」へと変える考え方とともに、当社が社内約8,000台のPCで実践し、点検対応の稼働を約85%削減した運用の取り組みをご紹介します。
※1 EPP(Endpoint Protection Platform):端末をマルウェアから保護する製品
※2 EDR(Endpoint Detection and Response):端末上の不審な挙動の検知・調査・対応を支援する製品
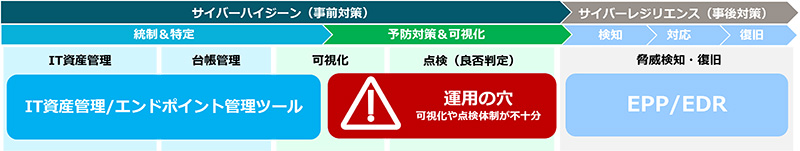
セキュリティ製品を導入しても埋まらない「運用の穴」
ここ数年、多くの企業がセキュリティ投資を強化しています。高度なEPPやEDRの導入が進み、組織の防御力は大幅に向上しました。しかし、それでもなおセキュリティ事故の火種が消えないのはなぜでしょうか。
その背景には、見落とされがちな課題があります。それは、多くの企業が「どの製品を導入するか」に注力する一方で、「導入した対策が日々適切に機能しているか」を継続的に確認する仕組みまでは十分に整備されていないという点です。
例えば、OSのアップデートが長期間滞っていたり、禁止ソフトウェアが使われていたり、社内ルールに反してファイアウォールなどの設定が無効化されている端末があれば、脆弱性は放置されたままになります。
「高度なセキュリティ製品が導入されていること」と「PCが安全な状態に維持されていること」は、必ずしも同じではありません。高度な防御壁を築きながらも、足元の運用に生じたわずかな「穴」が放置されているケースは少なくないのです。
高度な医療と「日々の健康診断」は両輪
この関係は、医療と健康管理に置き換えると分かりやすくなります。
EPPやEDRは、病気(感染)を防ぎ、万一事故が発生した際に迅速に診断・処置を行う「高度な医療体制」といえます。しかし、優れた病院があるからといって、日々の健康管理をおろそかにしてよいわけではありません。病気を未然に防ぐためには、一人ひとりが手洗いを行い、定期的な「健康診断」で自身の状態を把握して生活習慣を正すことが不可欠です。
PCのセキュリティも同様です。高度な防御・検知ツールを備える一方で、端末が安全な状態にあるかを確かめる「日常の点検」が必要です。
- ● OSやアプリケーションが最新の状態に保たれているか
● セキュリティ設定が維持されているか
● 運用ルールが守られているか
● 危険な状態が放置されていないか
多くの企業は、こうした点検の重要性を理解しています。しかし、それを現場の日常業務の中で「無理なく継続して回す仕組み」を持ち得ていないのが実情です。
IT資産管理ツールがあっても「情シス任せ」では回らない理由
ここで、「IT資産管理ツールを導入していれば、問題のあるPCなどすぐに把握できるのではないか」という疑問が生じるかもしれません。
確かに、IT資産管理ツールはインベントリ収集※3やログ管理において不可欠な基盤です。しかし、当社が多くのセキュリティ運用担当者にお話を伺う中で見えてきたのは、「ツールで状態は把握できても、その先の『是正』を回すプロセスに膨大な負荷がかかっている」という現実でした。
※3 インベントリ収集:社内のPCやサーバーからハードウェア構成や導入ソフトウェア情報を自動収集し、台帳化する仕組み
管理画面から脆弱性のある端末を特定し、「現在、誰が使っているか」を割り出し、利用者本人に「何をどう直すべきか」を連絡して是正を促す――。ハイブリッドワークが定着し、数千台規模のPCが社内外に分散する環境において、この連絡と確認の往復を管理者だけで背負い続ける運用モデルは、すでに限界を迎えています。
必要なのは、IT資産管理ツールを置き換えることではなく、収集されたリスク情報を「現場の自発的なアクション」へ直結させる仕組みです。「情シスが現場を追いかける運用」から脱却し、「利用者が自らの端末の状態を知り、自ら直す」という全員参加型の運用モデルへシフトしなければ、ガバナンスを維持することはできません。
「気づき」から「是正」までを現場の日常業務に組み込む
こうした現場主導の運用を実現するために生まれたのが、NTTテクノクロスのPCセキュリティ点検クラウドサービス「mieten(ミエテン)」です。
mietenは、Windows PCの状態を定期的に自動点検し、その結果を管理者だけでなく「利用者本人」へダイレクトに通知します。
情シス担当者が懸念しがちな「現場に是正を任せると負担や反発が大きいのではないか」という点にも配慮しています。単に警告を出すだけでなく、「どのソフトウェアを、どの手順で更新すればよいか」という具体的な対処方法までPC画面上に分かりやすく提示します。利用者は迷うことなく、日々の業務の合間に数クリックで是正を完了できます。
また、不備(NG)の時だけでなく、安全が維持されている際にも「OK」が通知されるため、利用者は安心してPCを使い続けることができ、セキュリティへの当事者意識が自然と育まれます。
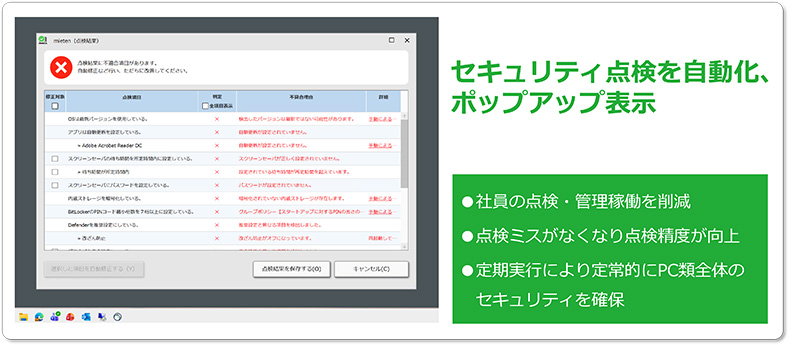
利用者に表示される点検結果の画面
対応が必要な項目と対処方法が表示されます
なお、2026年10月のアップデート では、端末管理の効率化に向けて、Microsoft Entra IDやMicrosoft Intune、当社のIT資産台帳ツール「iTAssetEye」との連携機能を追加しました。管理者は対処すべき端末と利用者をひと目で把握できるようになり、既存の資産管理リソースを有効活用しながら、リスク端末の早期是正とガバナンス強化を両立します。
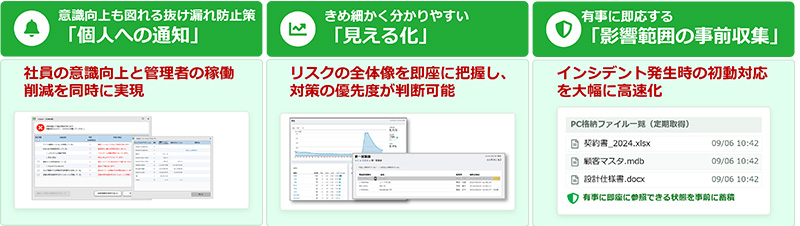
①個人への通知、②情報システム部門の管理者向けの点検結果の可視化、③端末内のファイル情報を事前に収集する機能を備えています。
社内8,000台の点検で実証された「全員参加型」運用の真価
当社自身も、社内約8,000台のPC点検運用において、かつては多大な工数を費やしていました。しかし、mietenを導入して全員参加型の運用へ移行した結果、PCセキュリティ点検に関する対応稼働を約85%削減し、セキュリティ設定のNG率を35%から1.7%まで低減させることに成功しました。
もちろん、これは当社環境における実績値であり、組織の規模やIT環境によって数値は変動します。しかし、ここで強調したいのは、単なる工数削減という定量的な成果以上に「組織文化の質的な変化」がもたらされたという点です。
当社では、mietenによって利用者本人へ状況が自動通知される仕組みに加え、組織別の是正状況ダッシュボードを幹部会議でも共有し、会社全体で状況を見守る体制を整えました。
「ツールによる本人への自発的な気づき」と「組織としての継続的なフォロー」が組み合わさったことで、社員が日々の業務の中で自然と自分のPCに目を向けるようになり、ルールを押し付けられるのではなく「自ら安全を維持する」という意識が現場に定着していったのです。ルールが存在することと、それが現場で守られ続けること――この間にあるギャップを埋めたのは、システムと運用を一体化させ、一人ひとりを巻き込むアプローチでした。
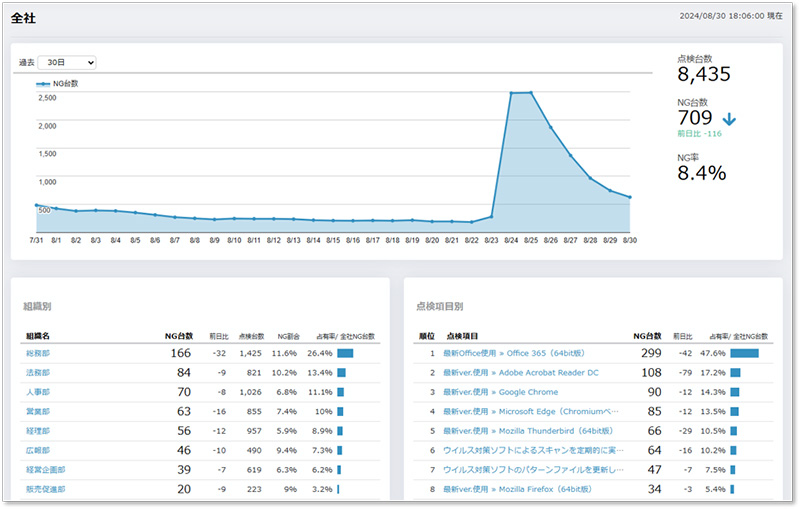
組織別・利用者別のセキュリティ状態を可視化。全社のリスク状況や改善状況を直感的に把握でき、問題端末の特定に加え、対策の優先順位付けや継続的な運用管理にも活用できます。
おわりに
セキュリティ対策を考えるとき、私たちはつい新しい製品や高度な技術に目を向けがちです。しかし、どれほど優れたツールであっても、足元のPCが適切に管理されていなければ本来の力を発揮できません。
真の防御力とは、導入した仕組みが現場の日常において確実に機能し続けているかどうかによって決まります。そして、その運用を情報システム部門だけで背負い続ける時代は終わりました。
管理者が終わりの見えない点検や督促に追われるのではなく、現場の誰もが自律的に端末の安全を保てる環境を整えること。運用の起点を「情シス」から「全員参加」へと広げていくことこそが、激化する脅威から組織を守り抜く最も強固な土台となるはずです。
PCセキュリティ点検クラウドサービス「mieten」について
PCのセキュリティ設定や運用状況を自動で点検し、端末ごとのリスクや組織全体の対策状況を可視化する「mieten」の詳しい機能やユースケースは、下記からご覧いただけます。
* 「mieten」はNTTテクノクロス株式会社の登録商標です。
* 記載されている商品名・会社名などの固有名詞は一般に該当する会社もしくは組織の商標または登録商標です。
* 画像はイメージです。実際の利用画面とは異なる場合があります。


NTTテクノクロス広報担当です。 当社の取り組みや社員の活動など、さまざまな内容をみなさんにお知らせしていきます。